13 novembre 2026 · 7 min · Applications web et mobiles
Panne mondiale Microsoft du 19 juillet 2024 : dates, cause et leçons
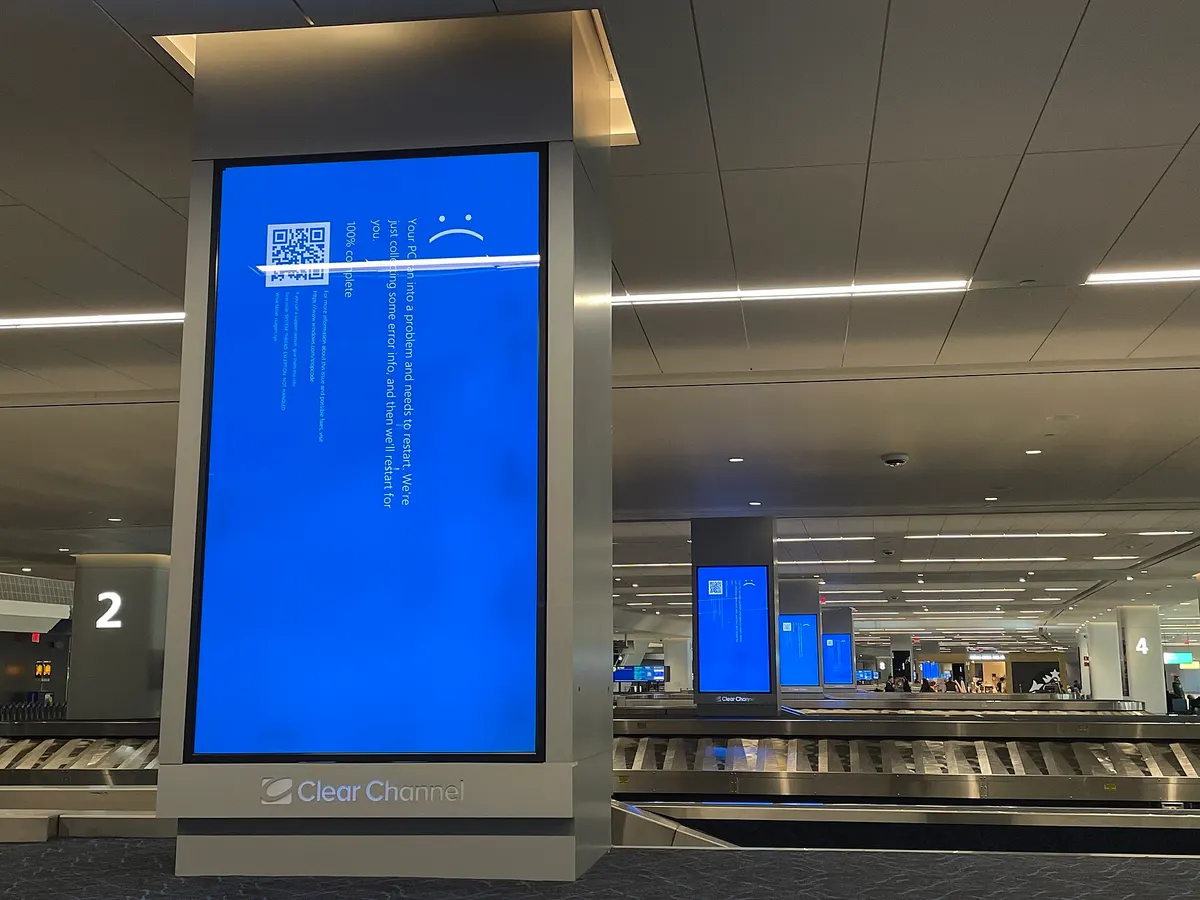
Le vendredi 19 juillet 2024, des millions d’ordinateurs Windows ont affiché un écran bleu en même temps, partout dans le monde. La cause n’était pas Windows lui-même. C’était une mise à jour de Falcon, l’antivirus pour entreprises de CrowdStrike. Microsoft a compté 8,5 millions d’appareils touchés. Voici ce qui s’est passé, heure par heure, et ce qu’une petite entreprise peut en retenir.

Ce qui s’est passé, en une phrase
CrowdStrike a envoyé un fichier de configuration défectueux à ses clients Windows, et ce fichier faisait planter l’ordinateur dès son démarrage. L’ordinateur redémarrait, relisait le fichier, et replantait. Il tournait en boucle sur l’écran bleu. On ne pouvait donc pas le réparer à distance.
La chronologie, date par date
Les heures sont données en heure de Paris (UTC + 2 en juillet). Les heures d’origine sont en UTC dans les rapports de CrowdStrike.
| Date et heure (Paris) | Ce qui se passe |
|---|---|
| Février 2024 | CrowdStrike sort la version 7.11 de son logiciel. Elle ajoute un nouveau type de règle de détection. Ce type de règle prévoit 21 champs. |
| 19 juillet 2024, 6 h 09 | CrowdStrike envoie une mise à jour du « Channel File 291 » aux ordinateurs Windows (4 h 09 UTC). |
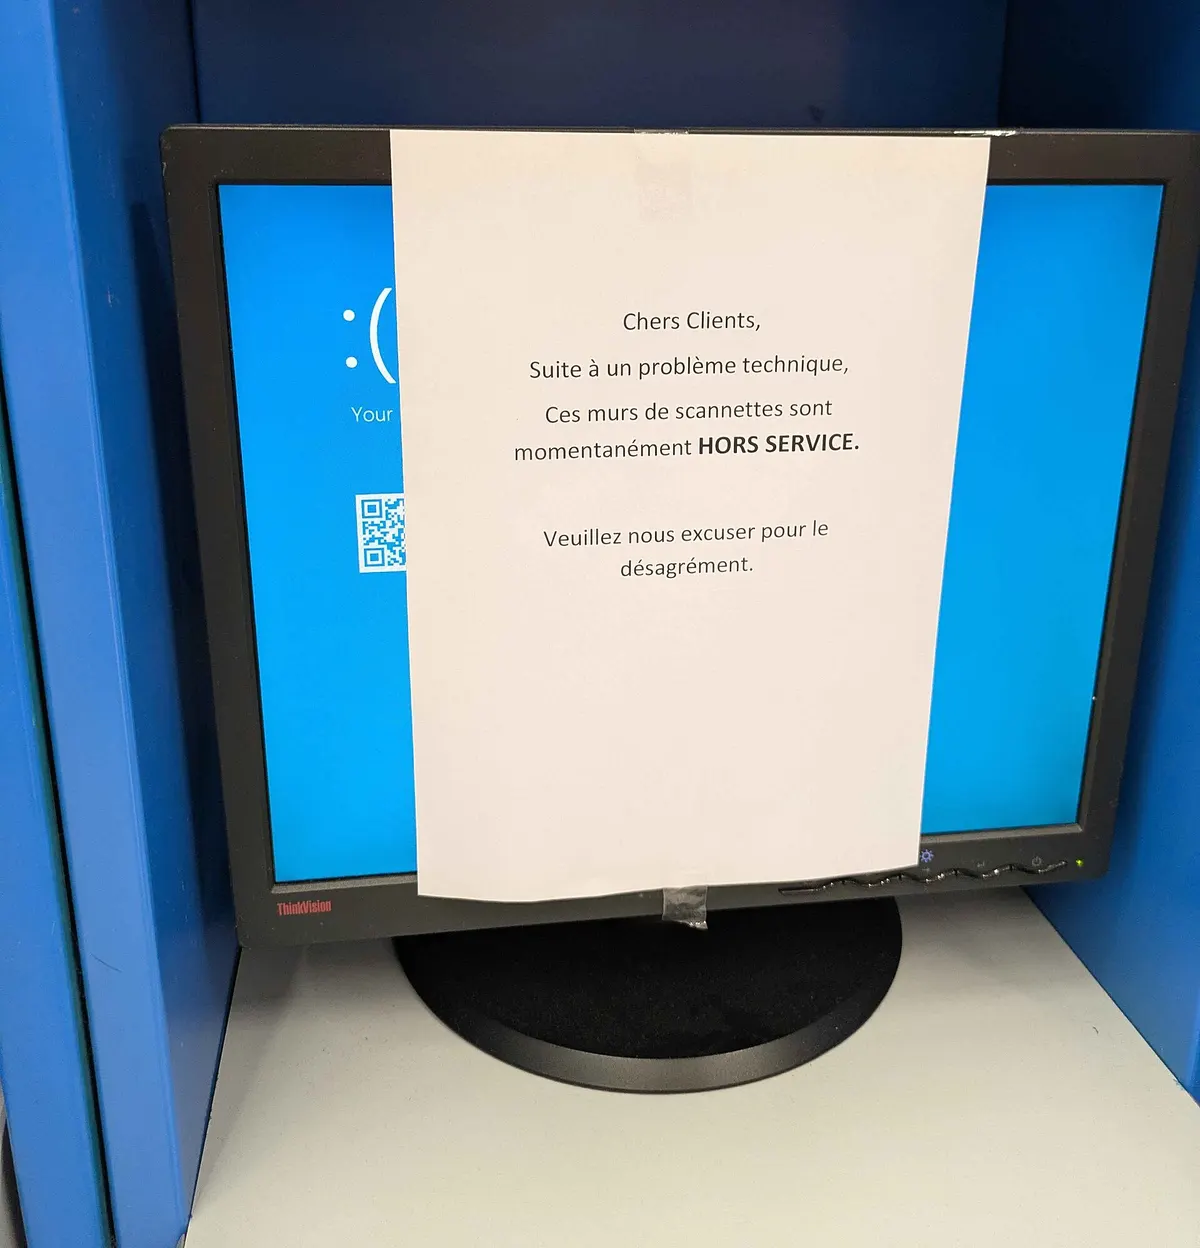
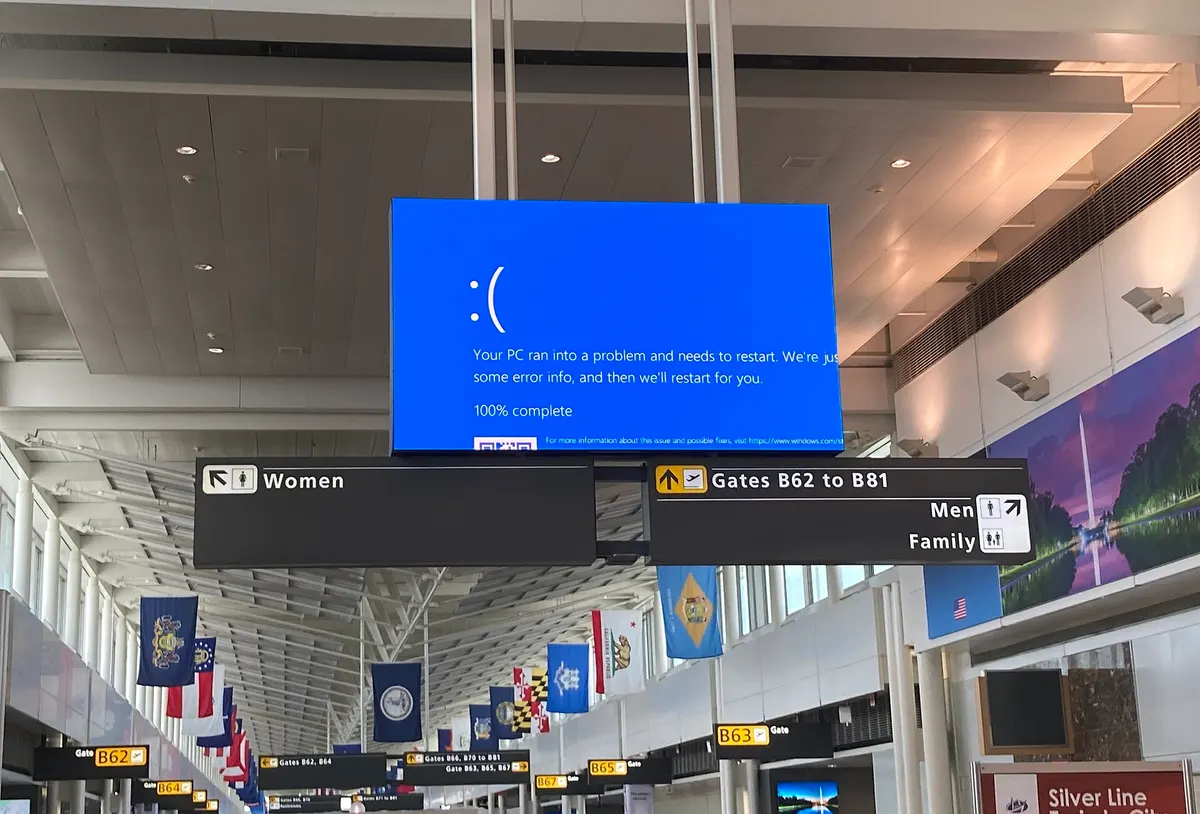
| 19 juillet 2024, à partir de 6 h 09 | Les ordinateurs qui reçoivent le fichier plantent et affichent l’écran bleu. Aéroports, banques, hôpitaux et chaînes de télévision sont touchés. |
| 19 juillet 2024, 7 h 27 | CrowdStrike corrige le fichier (5 h 27 UTC). Les ordinateurs déjà plantés restent bloqués. |
| 19 juillet 2024, dans la journée | CrowdStrike précise que ce n’est pas une cyberattaque. Il publie la méthode de réparation à la main. |
| 20 juillet 2024 | Microsoft estime à 8,5 millions le nombre d’appareils Windows touchés. Il publie un outil de réparation sur clé USB. |
| 25 juillet 2024 | Plus de 97 % des ordinateurs Windows protégés par CrowdStrike sont de nouveau en ligne, selon son patron George Kurtz. |
| 6 août 2024 | CrowdStrike publie son analyse complète de la cause. |
La vraie cause
Le logiciel de CrowdStrike tourne au cœur de Windows, au même niveau que le système. Une erreur à cet endroit ne fait pas planter une seule application. Elle fait planter tout l’ordinateur.
Le rapport du 6 août 2024 explique le bug. Le nouveau type de règle attendait 21 valeurs. Le programme qui l’appelait n’en fournissait que 20. Le 19 juillet, une règle a lu la 21e valeur pour la première fois. Elle a lu une zone de mémoire qui n’existait pas. Windows s’est arrêté net.
L’outil de contrôle de CrowdStrike n’a pas vu l’erreur. Et la mise à jour est partie chez tous les clients en même temps, sans essai sur un petit groupe d’abord.
Seuls les ordinateurs Windows avec Falcon (version 7.11 ou plus), allumés entre 6 h 09 et 7 h 27, ont planté. Les Mac et les serveurs Linux n’étaient pas concernés.
Qui a été touché
Microsoft a estimé le nombre d’appareils touchés à 8,5 millions, soit moins de 1 % des ordinateurs Windows. C’est peu en pourcentage. Mais ces ordinateurs étaient chez des grandes entreprises, celles qui achètent CrowdStrike. Et souvent à des postes clés.
- Le transport aérien. 5 078 vols ont été annulés dans le monde ce jour-là, soit 4,6 % des vols prévus. La compagnie américaine Delta a annulé plus de 7 000 vols en quelques jours. Elle a chiffré la perte à environ 500 millions de dollars.
- En France. À Roissy-Charles-de-Gaulle et à Orly, des compagnies ont eu des problèmes d’enregistrement. Le comité des Jeux de Paris 2024, qui démarraient une semaine plus tard, a vu sa remise des accréditations perturbée. Des chaînes du groupe Canal+ ont aussi été touchées.
- La santé et les secours. Des hôpitaux américains ont annulé des opérations. Aux États-Unis, plusieurs numéros d’urgence 911 ont été coupés.
- Les banques et le commerce. Des banques ont eu des services coupés. Des caisses automatiques et des terminaux de paiement se sont arrêtés.

Pourquoi la réparation a pris des jours
Le correctif est sorti 78 minutes après le fichier fautif. Mais un ordinateur planté ne pouvait pas le recevoir. Il fallait passer sur chaque machine.
La méthode était toujours la même. On démarrait en mode sans échec ou dans l’outil de récupération de Windows. On supprimait le fichier qui commence par « C-00000291 ». Puis on redémarrait.
Deux choses ralentissaient tout :
- Il fallait être devant l’ordinateur. Pour une entreprise avec des milliers de postes répartis sur plusieurs sites, c’est long.
- Il fallait souvent la clé de récupération BitLocker. BitLocker chiffre le disque. Sans sa clé de récupération, on ne peut pas toucher aux fichiers. Il faut donc l’avoir sous la main pour chaque poste.
Le 20 juillet, Microsoft a publié un outil qui prépare une clé USB de réparation. Microsoft a aussi envoyé des centaines d’ingénieurs aider ses clients. Il a échangé avec Google Cloud et Amazon Web Services sur les meilleures façons de réparer.

Ce que CrowdStrike a changé
Dans son rapport du 6 août 2024, CrowdStrike annonce plusieurs changements :
- le nombre de champs est maintenant contrôlé avant chaque envoi ;
- le logiciel vérifie qu’il ne lit pas en dehors des données reçues ;
- les mises à jour partent par étapes, d’abord sur un petit groupe, puis sur tous ;
- les clients choisissent quand et où les mises à jour s’installent ;
- deux sociétés de sécurité extérieures relisent le code.
C’est la leçon principale : une mise à jour qui part partout en même temps peut tout casser en même temps.
Ce qu’une PME peut faire pour moins en souffrir
Une petite entreprise ne peut pas empêcher une panne chez un géant. Elle peut réduire le temps où elle est bloquée. Voici ce que nous conseillons à nos clients.
- Écrivez une procédure de panne d’une page. Qui appeler, quel ordinateur réparer en premier, comment prévenir les clients. Imprimez-la. Une procédure rangée sur l’ordinateur en panne ne sert à rien.
- Rangez les clés de récupération hors des ordinateurs. Notez les clés BitLocker de chaque poste dans un coffre de mots de passe accessible depuis un téléphone, ou sur papier dans un coffre.
- Gardez un moyen de travailler sans le poste principal. Un téléphone ou une tablette qui ouvre vos outils en ligne. Un carnet de devis et de factures papier pour une journée. Un deuxième terminal de paiement d’un autre fournisseur, si l’encaissement est vital.
- Ne mettez pas tous vos ordinateurs à jour le même jour. Pour les mises à jour que vous contrôlez, faites d’abord un poste, attendez un jour, puis faites les autres.
- Sauvegardez hors de vos ordinateurs, et testez la restauration. Une copie dans le même bureau tombe avec le reste. Lisez notre méthode pour sauvegarder automatiquement sa base Odoo, elle vaut pour tout logiciel.
- Préférez des applications qui marchent sans réseau. Une application qui fonctionne hors ligne garde vos équipes au travail quand un serveur tombe.
- Regardez où vivent vos données. Un logiciel en ligne dépend de son hébergeur et de ses propres fournisseurs. Lisez pourquoi héberger ses données en France pour savoir quoi demander.
En résumé
Le 19 juillet 2024, un seul fichier de configuration a bloqué 8,5 millions d’ordinateurs Windows en 78 minutes. La réparation a pris des jours, parce qu’il fallait toucher chaque machine. Une PME ne peut pas empêcher ce genre de panne. Elle peut s’y préparer avec une procédure papier, des clés de secours bien rangées et un plan B pour travailler.
Vous voulez des outils qui continuent de tourner quand un fournisseur tombe ? Nous concevons des applications web et mobiles pensées pour ça, et nous éditons nos propres applications. Pour cadrer un projet, lisez comment écrire un cahier des charges ou contactez-nous.
Questions fréquentes
Est-ce que c’était une panne de Microsoft ?
Pas directement. La mise à jour fautive venait de CrowdStrike, un éditeur de logiciels de sécurité. Mais elle a fait planter Windows, d’où le nom de « panne mondiale de Microsoft » repris partout. Microsoft a aidé ses clients à réparer.
Les Mac et les ordinateurs Linux ont-ils été touchés ?
Non. CrowdStrike indique que les systèmes Linux et macOS n’utilisent pas le fichier en cause. Seuls les ordinateurs Windows équipés de Falcon, allumés entre 6 h 09 et 7 h 27 (heure de Paris), ont planté.
Une petite entreprise sans CrowdStrike était-elle concernée ?
Ses ordinateurs ne plantaient pas. Mais elle pouvait subir la panne de ses fournisseurs : une banque, une compagnie aérienne, un terminal de paiement ou un logiciel en ligne hébergé chez un client de CrowdStrike.
Combien de temps a duré la panne ?
Le fichier fautif a circulé 78 minutes. La réparation a pris des jours. Le 25 juillet 2024, plus de 97 % des ordinateurs Windows protégés par CrowdStrike étaient de nouveau en ligne, selon son patron.
Sources
- Microsoft — Helping our customers through the CrowdStrike outage (20 juillet 2024)
- CrowdStrike — Technical details: Falcon content update for Windows hosts
- CrowdStrike — Channel File 291 Incident, Root Cause Analysis (6 août 2024, PDF)
- Microsoft Tech Community — New recovery tool to help with CrowdStrike issue impacting Windows endpoints
- KultureGeek — Panne informatique mondiale : 97 % des PC touchés sont de nouveau en ligne (26 juillet 2024)
- Wikipédia (en) — 2024 CrowdStrike-related IT outages
Mohamed Rahmouni — fondateur de Ramira, développeur d’applications et consultant Odoo à Niort. En savoir plus